一、智慧工廠的安全挑戰(zhàn)與互聯(lián)網(wǎng)安全服務(wù)的融合
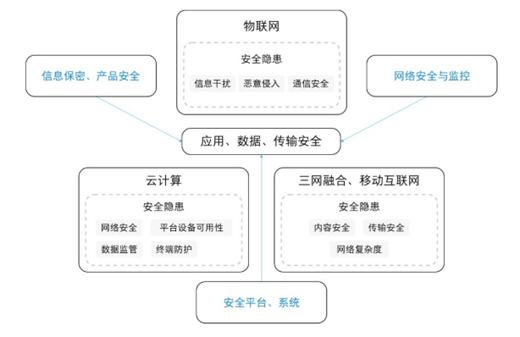
隨著工業(yè)4.0和智能制造的深入推進(jìn),智慧工廠已成為制造業(yè)轉(zhuǎn)型升級(jí)的核心載體。OT(運(yùn)營技術(shù))與IT(信息技術(shù))的深度融合也帶來了前所未有的安全挑戰(zhàn)。生產(chǎn)設(shè)備聯(lián)網(wǎng)、工業(yè)控制系統(tǒng)(ICS)暴露面擴(kuò)大、數(shù)據(jù)跨域流動(dòng)頻繁,使得智慧工廠面臨勒索軟件、APT攻擊、數(shù)據(jù)泄露等多重威脅。
傳統(tǒng)的安全防護(hù)手段往往孤立于信息孤島,難以應(yīng)對(duì)復(fù)雜多變的攻擊鏈路。因此,構(gòu)建一套以互聯(lián)網(wǎng)安全服務(wù)為核心的“完美解決方案”,成為智慧工廠可持續(xù)發(fā)展的關(guān)鍵。該方案不僅需要保障網(wǎng)絡(luò)邊界安全,更要實(shí)現(xiàn)端到端、云網(wǎng)邊協(xié)同的縱深防御。
二、智慧工廠安全完美解決方案的整體架構(gòu)
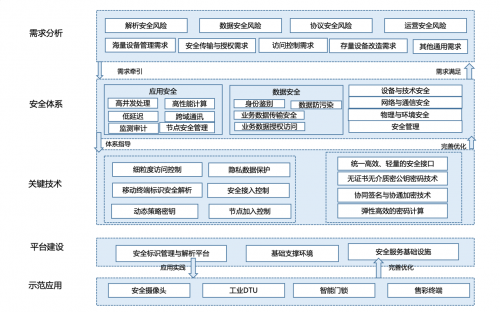
一個(gè)理想的智慧工廠安全解決方案應(yīng)遵循“一個(gè)中心、三重防護(hù)、持續(xù)運(yùn)營”的原則:
- 一個(gè)中心:安全管理中心,統(tǒng)一策略、統(tǒng)一監(jiān)控、統(tǒng)一響應(yīng)。
- 三重防護(hù):
- 邊界防護(hù):工業(yè)防火墻、入侵檢測/防御(IDS/IPS)、網(wǎng)絡(luò)隔離與單向?qū)搿?/li>
- 內(nèi)部防護(hù):工控終端防護(hù)、主機(jī)加固、白名單機(jī)制、漏洞管理。
- 數(shù)據(jù)防護(hù):數(shù)據(jù)分類分級(jí)、加密傳輸、防泄漏(DLP)、隱私計(jì)算。
- 持續(xù)運(yùn)營:依托互聯(lián)網(wǎng)安全服務(wù)實(shí)現(xiàn)7×24小時(shí)監(jiān)測、威脅情報(bào)、自動(dòng)化編排與響應(yīng)(SOAR)。
這樣的架構(gòu)能夠覆蓋從設(shè)備層、控制層、網(wǎng)絡(luò)層到應(yīng)用層的全鏈路,真正做到“進(jìn)不來、拿不走、看不懂、改不了、跑不掉”。
三、關(guān)鍵能力:互聯(lián)網(wǎng)安全服務(wù)如何賦能智慧工廠
互聯(lián)網(wǎng)安全服務(wù)為智慧工廠注入了動(dòng)態(tài)、智能的防護(hù)能力,具體體現(xiàn)在以下幾個(gè)方面:
1. 安全托管服務(wù)(MSS)
針對(duì)工廠IT/OT人員不足的問題,通過云端安全運(yùn)營中心(SOC)提供設(shè)備監(jiān)控、日志分析、告警研判和應(yīng)急響應(yīng),降低運(yùn)營成本。
2. 威脅情報(bào)與態(tài)勢感知
利用全球威脅情報(bào)庫和本地化模型,提前發(fā)現(xiàn)針對(duì)工業(yè)協(xié)議的惡意掃描和漏洞利用,并通過可視化大屏呈現(xiàn)工廠安全態(tài)勢。
3. 零信任訪問
以身份為中心,對(duì)工程師、運(yùn)維人員及第三方供應(yīng)商進(jìn)行細(xì)粒度訪問控制,避免橫向移動(dòng)和權(quán)限濫用。
4. 工業(yè)云安全
保護(hù)MES、SCADA、ERP等系統(tǒng)上云后的API安全、容器安全和微隔離,防止云端成為新的攻擊跳板。
5. 安全培訓(xùn)與意識(shí)提升
通過互聯(lián)網(wǎng)安全服務(wù)平臺(tái)開展釣魚演練、工控安全課程,減少人為失誤導(dǎo)致的安全事件。
四、實(shí)施路徑與最佳實(shí)踐
階段一:現(xiàn)狀評(píng)估與規(guī)劃
- 繪制OT資產(chǎn)地圖,識(shí)別關(guān)鍵生產(chǎn)設(shè)備與系統(tǒng)。
- 進(jìn)行漏洞掃描與風(fēng)險(xiǎn)評(píng)估,明確安全基線。
階段二:試點(diǎn)部署與集成
- 在網(wǎng)絡(luò)邊界部署下一代防火墻和工業(yè)入侵檢測。
- 對(duì)核心PLC、DCS進(jìn)行流量白名單建模。
- 接入互聯(lián)網(wǎng)安全服務(wù),實(shí)現(xiàn)日志上云和威脅監(jiān)測。
階段三:全面推廣與持續(xù)優(yōu)化
- 按車間/產(chǎn)線復(fù)制安全策略,實(shí)現(xiàn)統(tǒng)一管理。
- 建立安全運(yùn)營流程,定期演練勒索軟件恢復(fù)場景。
- 根據(jù)ATT&CK for ICS框架優(yōu)化檢測規(guī)則。
最佳實(shí)踐案例
某汽車零部件智慧工廠在部署“工業(yè)防火墻+云端安全托管+零信任”方案后,成功攔截了針對(duì)擰緊槍控制器的Modbus異常寫操作,并將平均響應(yīng)時(shí)間從數(shù)小時(shí)壓縮至5分鐘以內(nèi)。因停工造成的潛在損失下降了85%。
五、未來展望:AI驅(qū)動(dòng)的自治安全
隨著生成式AI和機(jī)器學(xué)習(xí)技術(shù)的成熟,智慧工廠安全解決方案將走向“自治安全”——系統(tǒng)能夠自動(dòng)學(xué)習(xí)正常生產(chǎn)行為,預(yù)測攻擊意圖,并在無需人工干預(yù)的情況下隔離受感染節(jié)點(diǎn)。互聯(lián)網(wǎng)安全服務(wù)也將從“人+工具”模式升級(jí)為“AI+機(jī)器人”模式,例如自動(dòng)化滲透測試和自動(dòng)修復(fù)。
合規(guī)要求(如等保2.0、IEC 62443、數(shù)據(jù)安全法)將推動(dòng)安全服務(wù)與業(yè)務(wù)流程的進(jìn)一步融合。只有將安全內(nèi)生于智慧工廠的設(shè)計(jì)、建設(shè)和運(yùn)營中,才能真正實(shí)現(xiàn)“完美解決方案”的目標(biāo)。
總而言之,智慧工廠的安全并非一勞永逸的產(chǎn)品交付,而是結(jié)合互聯(lián)網(wǎng)安全服務(wù)、持續(xù)演進(jìn)的過程。通過整體架構(gòu)、關(guān)鍵能力和分階段落地,制造企業(yè)可以在享受數(shù)字化紅利的筑牢安全防線,實(shí)現(xiàn)高質(zhì)量發(fā)展。